Passwortmanager und MFA: So sichern Sie Ihre Onlinekonten
Für jedes Onlinekonto ein eigenes, langes Passwort zu verwenden, ist eine der wichtigsten Maßnahmen für digitale Sicherheit. Weil sich viele unterschiedliche Passwörter kaum merken lassen, helfen Passwortmanager: Sie erzeugen und speichern Zugangsdaten in einem verschlüsselten Tresor. Mehr-Faktor-Authentifizierung (MFA) ergänzt den Schutz, indem bei der Anmeldung ein weiterer Nachweis erforderlich ist.
Warum jedes Konto ein eigenes Passwort braucht
Wird ein Passwort bei einem Dienst gestohlen, probieren Angreifer es häufig automatisiert auch bei anderen Angeboten aus. Dieses Vorgehen heißt Credential Stuffing. Wer dasselbe Passwort für E-Mail, Onlinebanking und einen Webshop verwendet, riskiert, dass ein einzelner Datenverlust weitere Konten gefährdet.
Vergeben Sie deshalb für jeden Dienst ein eigenes Passwort. Besonders wichtig sind Konten, über die andere Zugänge zurückgesetzt werden können – vor allem Ihr E-Mail-Konto und der Passwortmanager selbst.
Was ein sicheres Passwort ausmacht
Länge und Einzigartigkeit sind entscheidend. Ein Passwortmanager kann für jedes Konto ein langes, zufälliges Passwort erstellen. Für ein selbst gewähltes Master-Passwort eignet sich eine lange Passphrase aus mehreren zufälligen Wörtern. Verwenden Sie dafür keine Namen, Geburtstage oder leicht erratbaren Muster.
Ändern Sie ein Passwort, wenn es kompromittiert wurde, Sie es versehentlich weitergegeben haben oder ein Dienst dazu auffordert. Ein routinemäßiger Wechsel nach einem festen Zeitplan ist ohne konkreten Anlass nicht nötig. Die NIST-Empfehlungen stellen Länge und Einzigartigkeit in den Vordergrund und sprechen sich gegen starre Regeln zur Mischung bestimmter Zeichentypen aus. NIST: Anforderungen an Passwörter
Passwortmanager: So funktioniert der Tresor
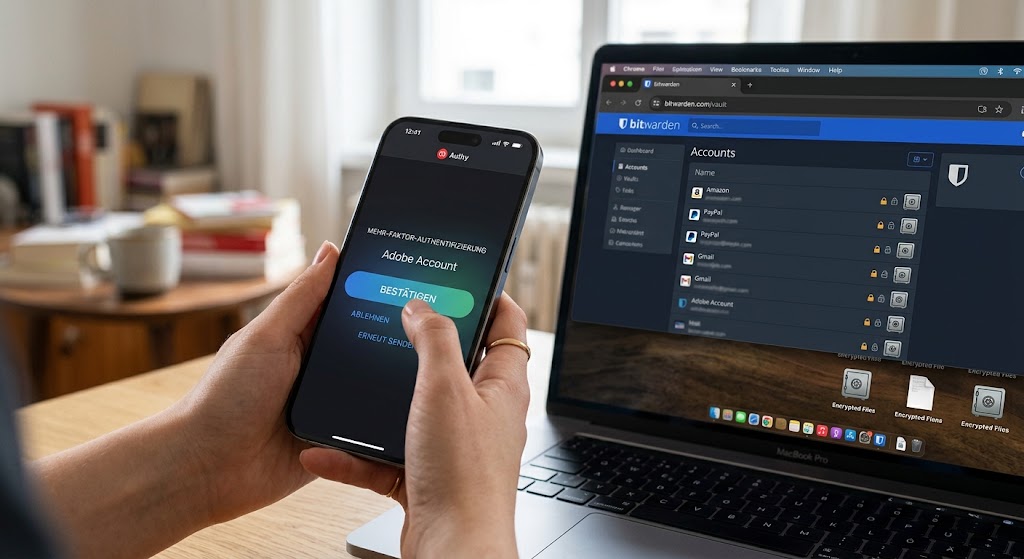
Ein Passwortmanager speichert Zugangsdaten verschlüsselt. Sie müssen sich hauptsächlich ein Master-Passwort merken; der Manager füllt die übrigen Zugangsdaten bei Bedarf aus. Viele Programme können außerdem sichere Passwörter erzeugen und auf mehreren Geräten synchronisieren.
Es gibt unterschiedliche Modelle: Manche speichern den Tresor lokal, andere synchronisieren ihn über ein Nutzerkonto und einen Cloud-Dienst. Wählen Sie eine Lösung, die Sie zuverlässig nutzen können und deren Schutz- und Wiederherstellungsfunktionen Sie verstehen. Prüfen Sie, ob der Anbieter MFA unterstützt, wie die Wiederherstellung funktioniert und wie Sie regelmäßig eine Sicherung erstellen können.
Auch ein im Browser integrierter Passwortspeicher kann für viele Menschen sinnvoll sein. Entscheidend ist, dass Zugangsdaten geschützt sind, Geräte und Browser aktuell bleiben und der Geräteschutz aktiviert ist. Ein separater Passwortmanager kann zusätzliche Funktionen bieten, ist aber nicht automatisch für jeden Nutzer sicherer.
Das Master-Passwort und die Wiederherstellung schützen
Das Master-Passwort sollte lang und ausschließlich für den Passwortmanager bestimmt sein. Aktivieren Sie MFA für den Tresor, sofern verfügbar. Bewahren Sie Wiederherstellungscodes an einem sicheren Ort auf, getrennt vom Gerät, auf dem Sie sich normalerweise anmelden.
Ein Papierausdruck kann für Wiederherstellungscodes oder wichtige Notfallinformationen sinnvoll sein, wenn Sie ihn sicher verwahren. Speichern Sie solche Codes nicht ungeschützt in einer Notiz oder als Screenshot auf demselben Gerät.
MFA: eine zusätzliche Hürde für Angreifer
Bei MFA genügt das Passwort allein nicht. Zusätzlich wird beispielsweise eine Bestätigung in einer App, ein Sicherheitsschlüssel oder ein Einmalcode verlangt. Aktivieren Sie MFA zuerst für Ihr E-Mail-Konto, den Passwortmanager, Onlinebanking und andere Konten mit sensiblen Daten.
Wenn verfügbar, bevorzugen Sie Passkeys oder einen FIDO-Sicherheitsschlüssel. Diese Verfahren sind besser gegen Phishing geschützt als Codes, die manuell eingegeben werden. Eine Authenticator-App ist ebenfalls eine gute Wahl. SMS-Codes sind meist besser als gar kein zusätzlicher Faktor, gelten aber als weniger robust. Kein Verfahren verhindert alle Angriffe: Geben Sie Einmalcodes niemals an Personen weiter, die Sie anrufen oder anschreiben. NIST: Phishing-resistente Authentifizierung
Praktische Checkliste
- Für jedes Konto ein eigenes Passwort verwenden.
- Einen Passwortmanager zum Erstellen und Speichern der Zugangsdaten nutzen.
- Ein langes, einzigartiges Master-Passwort festlegen.
- MFA für E-Mail-Konto und Passwortmanager aktivieren.
- Wiederherstellungscodes sicher und getrennt aufbewahren.
- Doppelte oder kompromittierte Passwörter ersetzen.
- Geräte, Betriebssysteme und Browser aktuell halten.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt ebenfalls, unterschiedliche Passwörter zu verwenden, einen Passwortmanager in Betracht zu ziehen und verfügbare Zwei-Faktor-Authentisierung zu aktivieren. BSI: Basistipps zur IT-Sicherheit

Keine Kommentare vorhanden